一个网关,
统一公司的AI 流量。
把经网关的模型调用,变成可识别、可归集、可配置、可审计的企业基础设施。
当 AI 已经进入业务,
公司能回答这三个问题吗?
这不是对所有企业现状的预设,而是一组应在调研里被验证的治理问题。
账号、应用、密钥和上游渠道是否有统一视图
调用能否归到成员、模型、项目或部门治理单元
能否先观察命中,再决定何处启用阻断
缺的不是模型,是模型与公司之间的治理层
每条经网关的请求都有 request id:调用日志、安全事件与路由尝试可以沿同一标识关联。
员工 / 应用
在兼容协议内切换 base URL 与 gateway key
认证
用户、应用、密钥与 Workspace
检测(可配置)
显式开启后检查输入;输出扫描单独配置
策略与配额
模型范围、预算、Workspace 限速
路由(可配置)
优先级、权重、粘性与重试策略
上游渠道
公有云、国内厂商与自托管模型
主流渠道
统一配置
渠道类型
覆盖 OpenAI、Anthropic、Gemini、Azure、AWS、Vertex、国内与自托管渠道
主要 API surface
OpenAI-compatible、Anthropic Messages 与 Gemini native
最小迁移
兼容协议内通常替换 base URL 与 gateway key;上游凭证集中保管
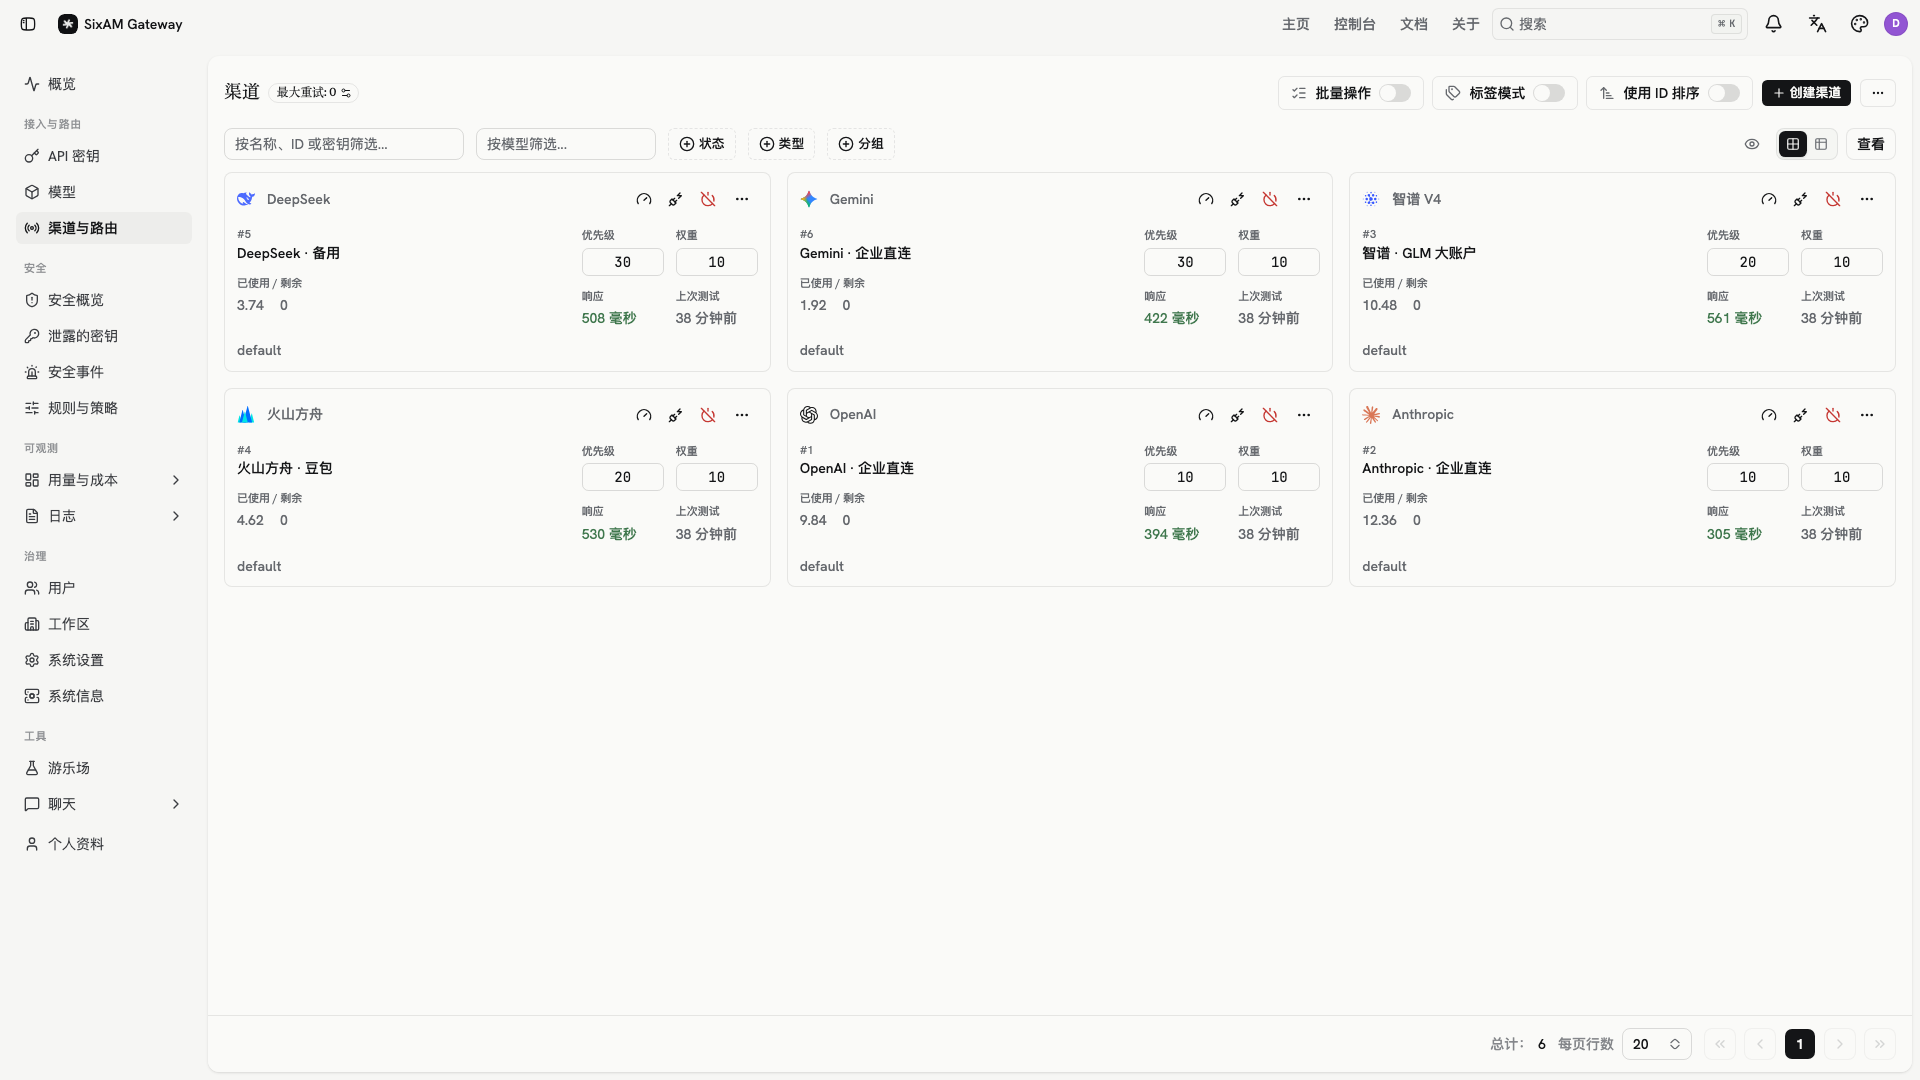
再按策略管得住。
可预测的配置、明确的默认值和可回放的尝试链,比“自动一切”更适合企业基础设施。
谁能用什么,在哪个Workspace里用
把身份、部门/项目治理单元和调用密钥分开:每一层负责自己的边界。
企业身份
OIDC / SAML 登录;IdP group 可映射到 Workspace;SCIM 离职停用后使相关 key 失效。
Workspace
承载成员角色、预算、可用模型收窄与限速;适合部门、项目或受控团队。
Gateway key
可设额度、到期、模型范围、IP 与路由组;轮换通过新发 key 并停用旧 key 完成。
不是虚构一棵组织树,而是建立治理单元
Workspace 当前是扁平结构;同一用户可以进入多个 Workspace。预算与模型边界按治理单元配置。
同一成员
多重归属
由角色与 Workspace 决定可见范围。
代码模型子集
项目预算 · 成员角色 · Workspace 限速
受控模型子集
独立预算 · 安全范围 · 成员与模型开支
机器身份
专用 key · 模型/IP 限制 · 单独归集
每条经网关的调用,都有归属
同一 request id 关联用户、key、模型、tokens、延迟、路由尝试与安全事件。
成本归集
按网关配置价格计算,用于内部归集;不等同上游发票。
调用审计
仅覆盖经网关流量;迁移前的历史不会被倒推补全。
安全关联
命中事件与尝试链沿 request id 回看。
自动切换不是魔法,是一组显式配置
可预测选路
按路由组、模型与优先级选择;同优先级渠道可加权分流;channel affinity 可保持多轮会话粘性。
配置后重试与后备
按状态码与重试次数走后备渠道。默认重试次数为 0,启用前先验证幂等与失败边界。
可选健康动作
自动停用与自动启用需要显式开启;每次路由尝试都记录在 request id 上,便于回放。
不靠另一个模型,先做可解释检测
规则覆盖凭证、加密材料、内部信息、提示注入与供应链风险;每类规则有清楚的证据与处置边界。
API key
访问令牌
私钥
证书材料
内部地址
敏感标识
确定性
注入特征
包管理与
依赖风险
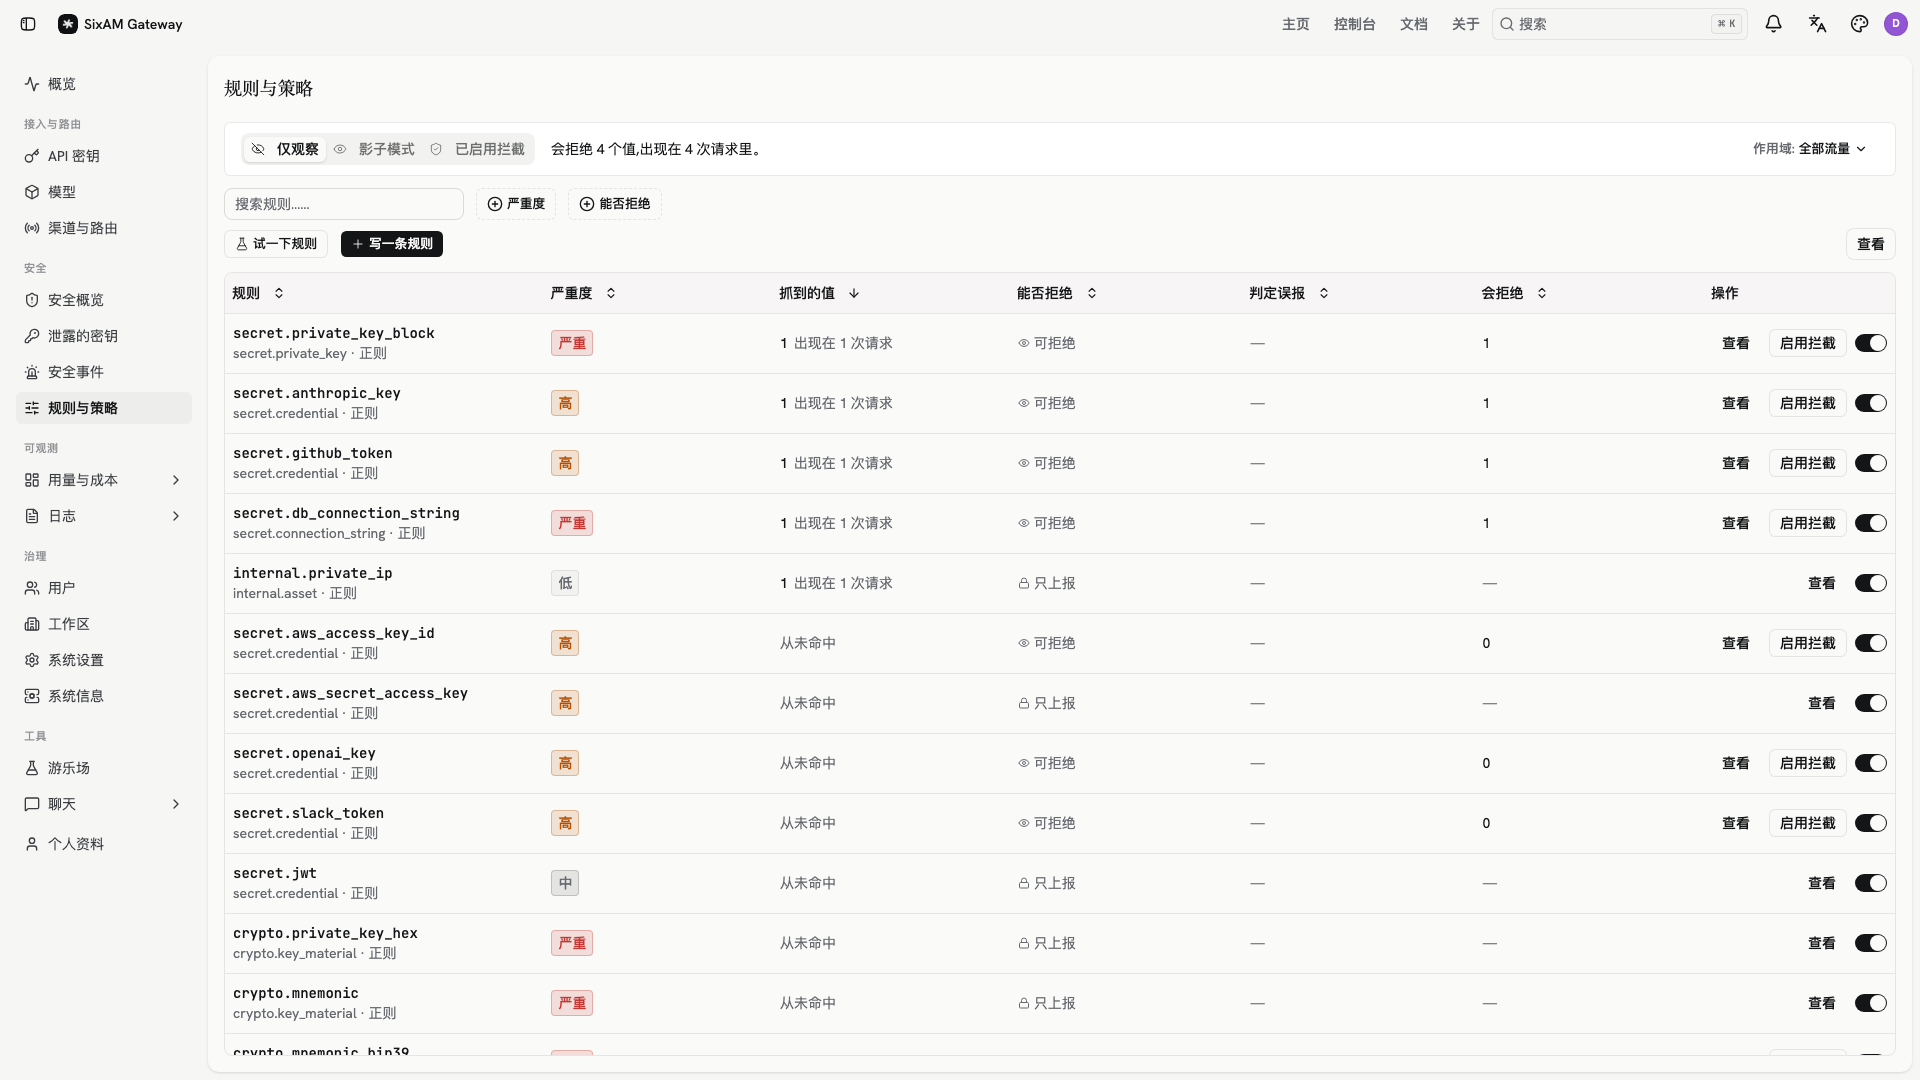
输入:开启 detection 后记录命中;enforcement 开启且规则可阻断时,才会拒绝请求。
输出:response scan 单独开启;命中以记录/有限遮罩为主,不宣称阻断上游已生成的内容。
先启用检测,再从观察走向阻断
显式开启检测
先确认需要覆盖的流量、Workspace、模型与 key。
观察命中与误报
以“仅观察”运行,校准规则与业务例外。
分范围启用 enforcement
仅对验证过、且具备阻断资格的规则开启处置。
留痕支持复核,不包装成合规认证
平台提供安全事件、策略版本与导出能力;客户仍需结合自身制度、上游条款与监管要求完成判断。
脱敏证据与指纹
事件存 masked evidence 与 fingerprint,不把原始提示词复制进安全台账。
策略历史与回滚
查看规则版本、变更记录与历史事件语境;必要时回到已知策略。
管理员专属视图与 CSV
DLP 管理接口仅管理员可见;安全事件可以按条件导出供内控复核。
部署在哪里,与模型调用去哪里是两件事
集中运维
由晨启托管网关环境;数据边界按服务协议与上游模型共同确定。
环境隔离
独立租户或集群、私有连接与定制留存策略;运维责任按项目约定。
网关留在客户域
网关与安全事件留在客户环境,原始提示词不发送给晨启。
关键边界:原始请求仍会发往所选上游;只有上游模型也部署在客户内网时,才能说“全链路不出域”。
把已经交付的,与正在建设的分开讲
优先级、权重、粘性与可配置重试
Workspace、身份、预算与模型收窄
确定性检测、事件与策略留痕
按实测成本、延迟、质量与地域选路
确定性规则之上的更深层语义检测
与 AIOS 的知识与工作流资产联动
先收敛一段流量,再逐步扩大
圈定流量边界
选一个应用、团队或 Workspace;明确上游与数据范围。
接入身份与渠道
配置企业登录、成员角色、模型范围与 gateway key。
观察真实调用
先看用量、失败与安全命中,不默认开启阻断。
验证后再执行策略
按范围开启重试、健康动作与 enforcement,再逐步扩面。
默认值、失败策略和数据边界进入验收清单。
先用真实流量校准误报,再改变业务行为。
新 Workspace、新模型与新规则重新走边界确认。
同一条 request id,让三类负责人说同一种话
平台、业务与安全看到不同切片,但能回到同一个请求与配置语境。
平台负责人
渠道状态、路由尝试、模型分布与失败情况。
业务负责人
成员、模型范围、预算与按配置价格归集的开支。
安全 / 内控
命中事件、脱敏证据、规则版本与处置范围。
先圈定一段流量,
让数字说话。
带上一个应用入口、现有模型渠道、身份体系和数据边界。我们先确认迁移与观测范围,再决定哪些策略值得打开。